خیر؛ تایپو اسکواتینگ یکی از تکنیکهای خاص برای اجرای حملات فیشینگ است. در تایپو اسکواتینگ، مهاجم از خطای تایپی آدرس اینترنتی سوءاستفاده میکند، درحالیکه فیشینگ مفهوم گستردهتری شامل ایمیلهای جعلی، پیامکها و مهندسی اجتماعی است.
تاریخ انتشار: آخرین بهروزرسانی:
تایپو اسکواتینگ (Typosquatting) یک تکنیک سایبری مبتنی بر خطای تایپی کاربران است که در آن مهاجم با ثبت دامنهای بسیار مشابه به یک وبسایت معتبر، قربانیان را به سمت یک سایت فیشینگ ارز دیجیتال هدایت میکند. این حمله در وب ۲ شاید صرفاً به سرقت یک ایمیل ختم شود، اما تایپو اسکواتینگ در کریپتو به دلیل ماهیت غیرقابل بازگشت تراکنشها، مستقیم به تخلیه کامل کیف پول یا سرقت حسابهای صرافی منجر میشود.
برای درک سادهتر، فرض کنید به جای ورود به دامنه اصلی binance.com، بهدلیل یک اشتباه تایپی کوچک وارد دامنهای مانند binancee.com یا binancc.com شوید. در ظاهر با همان صفحه ورود همیشگی روبرو میشوید، اما به محض وارد کردن اطلاعات، دارایی خود را در اختیار مهاجمان قرار دادهاید.
برای ایمن نگهداشتن داراییهای دیجیتال خود، نیازمند شناختی دقیق از ابعاد مختلف این حمله هستید. در این راهنما، ابتدا فرآیند فنی اجرای این نوع کلاهبرداری و روشهای شناسایی یک دامنه جعلی ارز دیجیتال را بررسی میکنیم، سپس به خطرات آن برای کیف پولها، اقدامات حیاتی پس از وقوع خطای تایپی و در نهایت راهکارهای عملی پیشگیری میپردازیم.
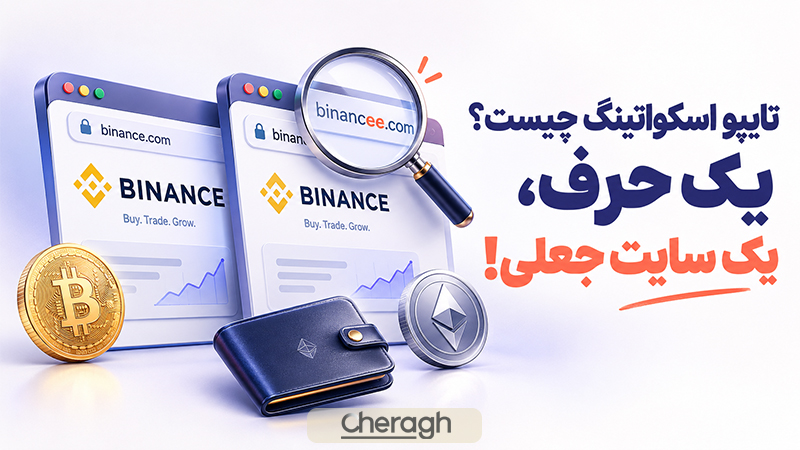
درک عمیق حملات سایبری نیازمند بررسی دقیق سازوکار و منطقی است که مهاجمان بر اساس آن دامهای خود را پهن میکنند. برای معاملهگران و فعالان بازار کریپتو، شناخت نحوه ایجاد دامنههای مشکوک اولین خط دفاعی در برابر سرقت داراییها محسوب میشود.
واژه Typosquatting از ترکیب دو کلمه «Typo» به معنای اشتباه تایپی و «Squatting» به معنای اشغال غیرقانونی یک مکان تشکیل شده است. در اصطلاح امنیت سایبری، کلاهبرداری تایپو اسکواتینگ به فرایندی گفته میشود که طی آن یک هکر یا سوءاستفادهکننده، دامنهای بسیار مشابه نام یک برند، صرافی یا سرویس معتبر ثبت میکند تا از اشتباهات املایی کاربران هنگام تایپ آدرس اینترنتی سوءاستفاده کند.
از نظر فنی، حمله Typosquatting نوعی سوءاستفاده از سیستم نام دامنه (DNS) به کمک مهندسی اجتماعی است. مهاجمان با آگاهی از رفتارهای حرکتی دست روی صفحه کلید و خطاهای چشم انسان، دامنههایی را خریداری میکنند که در یک یا چند کاراکتر با آدرس اصلی تفاوت دارند.
گزارشهای منتشرشده توسط نهادهای امنیتی بینالمللی نشان میدهد که این روش، یکی از متداولترین شیوهها برای توزیع بدافزار، سرقت اعتبارنامههای ورودی و راهاندازی صفحات فیشینگ هوشمند است. هدف نهایی مهاجم صرفاً هدایت شما به یک صفحه دیگر نیست؛ بلکه هدایت به فضایی است که تمام المانهای آن برای فریب و دریافت اطلاعات حساس طراحی شدهاند.
بسیاری از معاملهگران بر این باورند که تنها افراد مبتدی دچار این اشتباه میشوند، اما آمارها نشان میدهند حواسپرتیهای لحظهای هنگام نوسانات شدید بازار، حتی تریدرهای باتجربه را هم در دام این دامنهها میاندازد.
تایپو اسکواتینگ در ارز دیجیتال طی یک فرآیند گامبهگام و بسیار برنامهریزیشده رخ میدهد. مهاجمان ابتدا سرویسهای پرکاربرد شامل صرافیهای بزرگ، کیف پولهای تحت وب، پلتفرمهای وامدهی DeFi و حتی پلهای بینزنجیرهای (Bridges) را شناسایی میکنند. سپس چرخه زیر برای اجرایی شدن کلاهبرداری به جریان میافتد:
تحقیقات دانشگاهی و بررسیهای موسسات امنیت سایبری نشان میدهند که اپلیکیشنهای وب و دامنههای جعلی در حوزه کریپتو، سهم بسیار بالایی در پروندههای سرقت دارایی داشتهاند. برای مثال، در صفحات ورود (Login) صرافیها، مهاجم نام کاربری و رمز عبور به همراه کد ۲FA شما را دریافت کرده و همزمان در سایت اصلی وارد میکند تا حساب را خالی کند. در پلتفرمهای DeFi نیز، تعامل با یک قرارداد هوشمند جعلی به ظاهر ساده میتواند مجوز دسترسی نامحدود به توکنهای کیف پول شما را صادر کند.
تفاوت اصلی خطر این حمله در کریپتو نسبت به سیستمهای مالی سنتی این است که اگر رمز کارت بانکی شما لو برود، بانک امکان مسدودی حساب دارد؛ اما در بلاکچین، امضای یک تراکنش در صفحه جعلی برابر با از دست رفتن ابدی دارایی است.
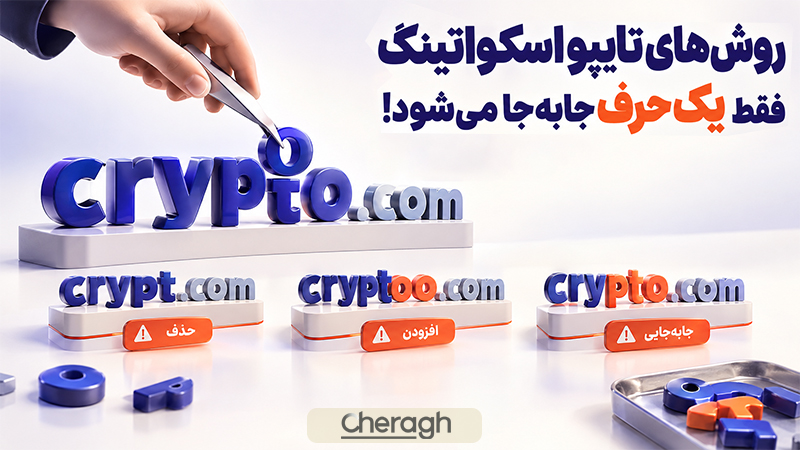
تنوع در ساختار دامنههای جعلی بسیار زیاد است و هکرها تنها به کم و زیاد کردن یک حرف ساده بسنده نمیکنند. شناخت الگوهای رایج به شما کمک میکند تا موقع بررسی URL، با چشمی بازتر عمل کنید.
اصلیترین الگوهای ساخت این دامنهها شامل موارد زیر میشود:
| روش ایجاد دامنه | توضیح و نحوه دستکاری | مثال فرضی |
|---|---|---|
| حذف حرف (Omission) | حذف یک کاراکتر از نام اصلی به دلیل سرعت بالای تایپ کاربر | binace.com به جای binance.com |
| افزودن حرف (Insertion) | اضافه کردن یک حرف اضافه در ابتدا، میان یا انتهای آدرس | metamaskk.io به جای metamask.io |
| جابهجایی حروف (Transposition) | جابهجا کردن دو حرف کنار هم که چشم انسان معمولاً آن را نادیده میگیرد | unisawp.org به جای uniswap.org |
| جایگزینی حروف (Substitution) | استفاده از حروف نزدیک روی کیبورد به جای حرف اصلی | exodud.io به جای exodus.io |
| افزودن خطتیره (Hyphenation) | درج خطتیره بین کلمات برای موجه نشان دادن آدرس | ledger-live.com به جای ledger.com |
| حمله هوموگراف (Homoglyph) | استفاده از الفبا و کاراکترهای لاتین یا سیریلیک که ظاهری یکسان دارند | استفاده از а سیریلیک به جای a انگلیسی |
روش هوموگراف (Homoglyph Attack) خبیثانهترین الگوی موجود است. در این شیوه، نام دامنه از نظر ظاهری دقیقاً مشابه دامنه اصلی دیده میشود، اما در پسزمینه از کدهای یونیکد (Unicode) سیستمهای زبانی دیگر استفاده شده است.
بههمیندلیل، تنها اعتماد به چشم برای تشخیص سلامت یک آدرس اینترنتی کافی نیست و باید از استراتژیهای امنیتی چندلایهای بهره برد.
در ادبيات امنیت سایبری، واژههای فیشینگ، تایپو اسکواتینگ و سایبراسکواتینگ به وفور کنار هم به کار میروند. این موضوع باعث شده است تا بسیاری از معاملهگران آنها را مترادف یکدیگر فرض کنند، درحالیکه تفاوتهای ساختاری و ماهوی مشخصی میان آنها وجود دارد.
تایپو اسکواتینگ در واقع یک زیرمجموعه یا تکنیک مکمل برای اجرای حملات فیشینگ است، اما سایبراسکواتینگ اهداف تجاری و حقوقی متفاوتی را دنبال میکند.
| نوع حمله / آسیبپذیری | روش و مکانیسم اصلی | هدف نهایی مهاجم |
|---|---|---|
| Typosquatting | سوءاستفاده از اشتباه تایپی کاربر یا شباهتهای متنی URL | کلاهبرداری، فیشینگ و سرقت مستقیم اطلاعات |
| Phishing | فریب کاربر از طریق مهندسی اجتماعی (ایمیل، پیامک، سایت جعلی) | سرقت اطلاعات حساس، کلید خصوصی و اعتبارنامهها |
| Cybersquatting | ثبت دامنههای نام تجاری پروژهها پیش از ثبت رسمی توسط صاحبان برند | فروش دامنه به قیمت بالا به صاحبان اصلی برند |
| Homograph Attack | استفاده از کاراکترهای کشورهای دیگر که ظاهری مشابه کاراکتر لاتین دارند | دور زدن تشخیص چشمی کاربر و فریب مرورگر |
ممکن است در یک سناریوی کلاهبرداری پیچیده، هکر ابتدا از طریق Cybersquatting دامنهای را ثبت کرده، سپس با تکنیک Typosquatting و Homograph ظاهر آن را آراسته کند و در نهایت یک حمله Phishing همهجانبه برای تخلیه کیف پولها ترتیب دهد.
جداسازی این مفاهیم به شما کمک میکند متوجه شوید که خطرات سایبری در کریپتو تکبعدی نیستند و هر ابزار کلاهبرداری، بخشی از یک پازل بزرگتر برای نفوذ به داراییهای شماست.
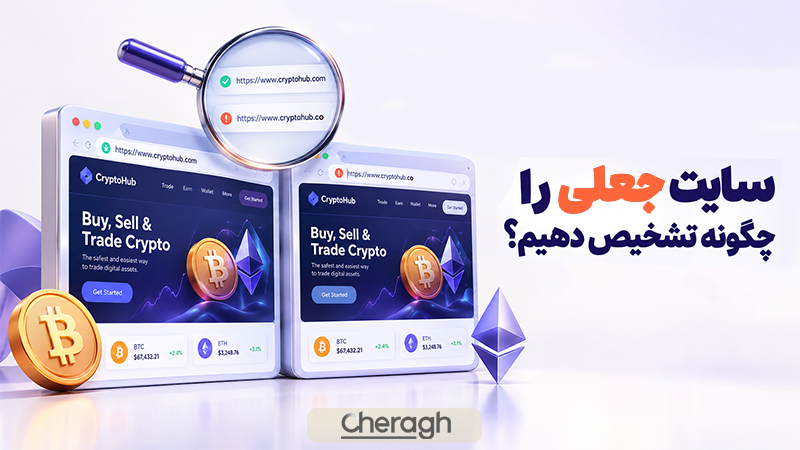
قدرت واقعی یک معاملهگر در بازار کریپتو، تنها در تحلیل نمودارها یا انتخاب جفتارز مناسب خلاصه نمیشود؛ بلکه توانایی او در تشخیص دامهای امنیتی، مهمترین رکن حفظ سرمایه است. پیش از آنکه کلید خصوصی یا دسترسی کیف پول خود را در اختیار یک پلتفرم قرار دهید، باید بدانید چگونه سلامت فنی و هویت وبسایت روبروی خود را ارزیابی کنید.
نخستین و سادهترین خط دفاعی، تحلیل دقیق آدرس بار (Address Bar) مرورگر است. مهاجمان روی عجله و بیدقتی کاربران حساب ویژهای باز میکنند، بنابراین چک کردن صبورانه آدرس اینترنتی میتواند جلوی یک فاجعه مالی را بگیرد.
هنگام بررسی URL باید به جزئیات زیر دقت کافی داشته باشید:
نکته فوقالعاده حیاتی که اکثر کاربران از آن غافل میشوند، وجود آیکون قفل سبز رنگ یا پروتکل HTTPS است. برخلاف تصور عموم، داشتن گواهی SSL و پروتکل HTTPS به هیچ عنوان به معنای امن یا معتبر بودن یک سایت نیست. امروزه دریافت گواهی SSL رایگان برای هر دامنه جعلی ظرف چند ثانیه امکانپذیر است؛ HTTPS تنها نشان میدهد ارتباط شما با آن دامنه رمزنگاری شده است، اما تضمین نمیکند که صاحب آن دامنه یک کلاهبردار نباشد.
ارتباط دادن کیف پول به یک وبسایت یا امضای تراکنش، مرحلهای است که خطای در آن میتواند به قیمت تخلیه آنی تمامی توکنهای شما تمام شود. پیش از آنکه روی دکمه «Connect Wallet» کلیک کنید، ارزیابی یک چکلیست امنیتی الزامی است.
شرکتهای بزرگ فناوری نظیر Microsoft نیز همواره تأکید میکنند که برای دسترسی به سرویسهای حساس مالی، هرگز به لینکهای فرستادهشده در شبکههای اجتماعی اعتماد نکرده، حتماً از Bookmark (علامتگذاری) مرورگر استفاده کنید و پیش از هر اقدامی لینک مقصد را بسنجید.
برای اطمینان از سلامت فنی پلتفرم، موارد زیر را حتماً پایش کنید:
پایبندی به این چکلیست و مکث چند ثانیهای قبل از امضای هر پیام، ضریب امنیت داراییهای شما را تا حد بسیار زیادی ارتقا میدهد.
مهاجمان سایبری با استفاده از کپیبرداری کامل از کدهای ظاهر سایت (Front-End)، برنامهای میسازند که از نظر بصری، رنگبندی، لوگوها و فونتها ۱۰۰٪ با سایت اصلی یکسان است؛ بنابراین، تکیه بر ظاهر زیبا و حرفهای سایت، یک اشتباه مهلک در کریپتو محسوب میشود.
تفاوت اصلی سایت واقعی و جعلی نه در ظاهر گرافیکی، بلکه دقیقاً در ساختار آدرس اینترنتی (URL) نهفته است. به ساختار دامنههای فرضی زیر و نحوه تغییر آنها توسط کلاهبرداران دقت کنید:
دامنه اصلی و معتبر:
https://uniswap.org
↓ (تغییر با افزودن یک حرف اضافه)
https://unniswap.org
↓ (تغییر با حذف یک حرف اصلی)
https://unsiwap.org
↓ (تغییر با جایگزینی کاراکتر مشابه یا Homoglyph)
https://unısmap.org
همانطور که در مسیر بالا مشخص است، مهاجم با کوچکترین دستکاری در متن آدرس، یک دامنه کاملاً جدید خلق میکند. در حالی که ظاهر هر چهار صفحه ممکن است دقیقا فرم ورود یکسانی به صرافی Uniswap باشد، اما فقط گزینه اول شما را به پلتفرم واقعی وصل میکند و سه گزینه بعدی، داراییتان را به سرقت میبرند.
همواره یادتان باشد که ظاهر سایتها قابل کپیبرداری است، اما نام دامنه ثبتشده در شبکه اینترنت منحصربهفرد است و نمیتواند دقیقاً با دامنه اصلی یکسان باشد.
خوشبختانه سیستمهای امنیتی و توسعهدهندگان وب، ابزارهایی برای مقابله با صفحات فیشینگ و تایپو اسکواتینگ طراحی کردهاند که میتوانند تا حدودی بهعنوان لایه کمکی به کاربر خدمت کنند.
برخی از مهمترین ابزارها و مکانیزمهای شناسایی عبارتند از:
با این وجود، اتکای ۱۰۰ درصدی به این ابزارها منطقی نیست؛ زیرا مهاجمان روزانه صدها دامنه جدید ثبت میکنند که هنوز در دیتابیسهای امنیتی (Blacklists) ثبت نشدهاند و سیستمهای هوشمند ممکن است در تشخیص دامنههای تازهمتولدشده دچار تأخیر شوند؛ بنابراین، هوشیاری فردی معاملهگر همواره خط دفاعی اصلی باقی خواهد ماند.
شناخت سازوکار کلاهبرداری تنها نصف مسیر امنیت است؛ نیمه حیاتی دیگر، درک ابعاد خسارت و تسلط بر اقدامات اضطراری پس از مواجهه با یک وبسایت آلوده است. در دنیای کریپتو که امکان لغو تراکنش وجود ندارد، هر ثانیه تأخیر در واکنش به یک تهدید امنیتی میتواند مرز بین حفظ یا نابودی کامل دارایی شما باشد.
تأثیر کلاهبرداری تایپو اسکواتینگ در حوزه ارزهای دیجیتال بسیار عمیقتر از سرقت ساده یک نام کاربری در شبکههای اجتماعی است. مهاجمان با طراحی سناریوهای گوناگون، نقاط مختلفی از زنجیره امنیت شما را هدف میگیرند تا به داراییهای نقدی دسترسی پیدا کنند.
اصلیترین سناریوهای سرقت دارایی از طریق این حمله عبارتند از:
نکته حائز اهمیت این است که در اکوسیستم بلاکچین، خطر صرفاً به لو رفتن رمز عبور محدود نمیشود؛ تعامل با فرانتاند (Front-End) دستکاریشده یک قرارداد هوشمند میتواند بدون دریافت رمز، دارایی را به سرقت ببرد. گزارشهای امنیتی مایکروسافت نیز نشان میدهند که مهاجمان با جعل رابط کاربری برنامههای غیرمتمرکز (DApps)، پیامهای امضایی طراحی میکنند که قربانی با تصوری اشتباه، مجوز انتقال توکنهای خود به آدرس هکر را امضا میکند.
این رویکرد به مهاجمان اجازه میدهد تا حتی بدون داشتن کلید خصوصی شما، صندوق کیف پولتان را مستقیماً از طریق مجوزهای صادرشده تخلیه کنند.
اگر بهطور اتفاقی روی یک لینک اشتباه کلیک کردهاید و وارد یک دامنه تایپو اسکواتینگ شدهاید، آرامش خود را حفظ کنید. صرف باز شدن یک صفحه اینترنتی در اکثر موارد به معنای هک شدن کیف پول یا سرقت آنی دارایی نیست، مشروط بر اینکه هیچ تعاملی با سایت نداشته باشید.
در این شرایط، اجرای دقیق گامهای زیر الزامی است:
تا زمانی که اطلاعاتی وارد نکردهاید، افزونهای نصب نکردهاید و کیف پول خود را متصل نکردهاید، ریسک نفوذ بسیار پایین است و نیاز به اقدامات افراطی مانند حذف ولت وجود ندارد.
در صورتی که متوجه شدید در یک دامنه جعلی اطلاعات حساس خود را وارد کردهاید یا ولت خود را متصل نمودهاید، زمان بر علیه شماست. نوع اقدام اضطراری کاملاً به نوع دادهای که افشا کردهاید بستگی دارد و باید بر اساس سناریوهای مشخص زیر عمل کنید.
واکنش صحیح در سناریوهای مختلف عبارت است از:
دقت داشته باشید که در صورت لو رفتن عبارت بازیابی، دیگر تغییر رمز عبور کیف پول هیچ فایدهای ندارد؛ تنها راه نجات دارایی، انتقال سریع آن به یک ولت با Seed Phrase کاملاً جدید است.
پس از مواجهه با یک سایت جعلی یا انجام یک تراکنش مشکوک، مسئله فقط خود سایت نیست؛ بلکه باید وضعیت سلامت آدرس کیف پول، تراکنشهای خروجی و تعاملات شبکه بررسی شود. در بسیاری از مواقع، دارایی سرقتشده یا تراکنشهای انجامشده در سایتهای فیشینگ ممکن است به آدرسهایی متصل شوند که در لیستهای سیاه امنیتی یا بلاکچینهای ردیابی ریسک قرار دارند.
بررسی تعاملات قبلی ولت و اطمینان از اینکه آدرس شما با فعالیتهای مجرمانه یا آلوده درگیر نشده، یکی از گامهای اساسی در مدیریت بحران است. به عنوان مثال، اگر ولت شما با یک قرارداد هوشمند مخرب تعامل داشته باشد، ممکن است در دیتابیسهای امنیتی بهعنوان آدرس پرریسک علامتگذاری شود. برای ارزیابی دقیق تاریخچه و سطح ریسک آدرس خود در تعاملات کریپتویی، بررسی ریسک AML کیف پول به شما کمک میکند تا میزان اعتبار و هشدارهای امنیتی مرتبط با آدرس ولت خود را بهصورت تخصصی تحلیل کنید.
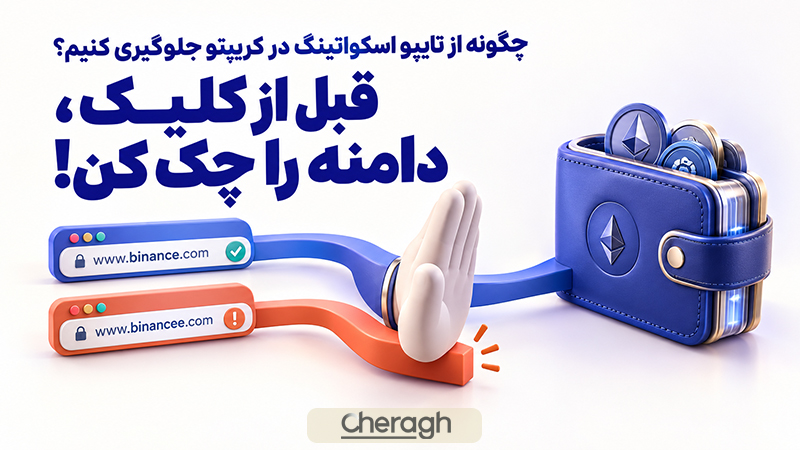
پیشگیری همواره کمهزینهتر، عقلانیتر و آسانتر از درمان آسیبهای امنیتی در وب ۳ است. ساخت یک الگوی امنیتی ششدانگ برای فعالیتهای روزمره در بازار کریپتو به شما کمک میکند تا بدون استرس و ریسکهای ناشی از خطاهای تایپی، از پلتفرمهای مختلف استفاده کنید.
اصلیترین راهکار پیشگیری از تایپو اسکواتینگ، کوتاهکردن دست هکرها از مسیرهای ورودی شماست. وقتی ورودیهای خود را کاملاً کنترل کنید، احتمال روبروشدن با دامنههای جعلی به نزدیک صفر میرسد.
پیادهسازی اقدامات زیر کنترل مسیرهای ورودی شما را تضمین میکند:
بوکمارک کردن (Bookmark) آدرسهای حیاتی: وبسایت اصلی صرافیها، ولتهای وب و پلتفرمهای DeFi مورد استفاده خود را یکبار با دقت ثبت کرده و فقط از طریق مرورگر بوکمارکشده وارد شوید.
ساخت این عادتهای ساده اما کلیدی، یک سپر محکم در برابر حملات متکی بر مهندسی اجتماعی و خطای انسانی ایجاد میکند.
برای اطمینان از ایمنی کامل هنگام تعامل با برنامههای غیرمتمرکز یا صرافیها، داشتن یک چکلیست کاربردی و قابل اسکرینشات به شما کمک میکند هیچ معیار مهمی را از قلم نیندازید.
پیش از هرگونه اقدام حساس، این چکلیست امنیتی را قدمبهقدم مرور کنید:
حفظ این چکلیست در دستگاه یا چک کردن ذهنی آن قبل از اتصال کیف پول، ریسک سقوط در دام دامنههای فیشینگ را به حداقل ممکن میرساند.
یکیاز اشتباهات رایج معاملهگران، سادهسازی امنیت کریپتو و برابردانستن «سلامت دامنه» با «امنیت کامل دارایی» است. تشخیص یک دامنه اصلی و جلوگیری از ورود به سایت تایپو اسکواتینگ، تنها یک لایه از پیاز امنیتی کریپتو است و به هیچ عنوان ایمنی ۱۰۰ درصدی داراییهای شما را تضمین نمیکند.
حتی اگر مطمئن باشید که وارد دامنه ۱۰۰٪ رسمی و اصلی یک پروژه شدهاید، همچنان مخاطرات امنیتی دیگری در سطح ولت وجود دارد:
بنابراین، محافظت در برابر تایپو اسکواتینگ صرفاً ورودی زنجیره امنیت شماست و هوشیاری در لایههای بعدی یعنی بررسی امضاها، مدیریت مجوزهای کیف پول و حفظ کلیدهای خصوصی نیز با همان میزان اهمیت باید دنبال شود.
بسیاری از خسارات مالی قابل جبران نیستند، اما آگاهی از اشتباهات تکراری سایر معاملهگران میتواند مانع از تکرار همان سناریوها برای شما شود.
کلیدیترین رفتارهای پرریسک که باید فوراً آنها را کنار بگذارید عبارتند از:
با حذف این رفتارهای پرخطر، شانس موفقیت هکرها در هدف قرار دادن حسابها و ولتهای شما تقریباً صفر خواهد شد.
حمله تایپو اسکواتینگ (Typosquatting) یک روش فریبنده بر پایه خطاهای تایپی و حواسپرتی کاربران است که در دنیای ارزهای دیجیتال، پیامدی جز سرقت مستقیم اطلاعات، تخلیه کیف پول یا از دست رفتن داراییها ندارد. برخلاف وب ۲، برگشتپذیر نبودن تراکنشهای بلاکچین باعث شده تا کوچکترین اشتباه در ورود به یک دامنه جعلی، خسارات مالی جبرانناپذیری به همراه داشته باشد.
برای مصون ماندن از این تهدید، همیشه آدرسهای حساس را بوکمارک کنید، قبل از ورود اطلاعات حتماً چکلیست امنیتی را مرور کنید و هرگز به ظاهر گرافیکی یا گواهی HTTPS اعتماد نکنید. اگر مایلید امنیت حسابهای خود را یک مرحله بالاتر ببرید و از سلامت کامل تاریخچه تراکنشهای ولت خود مطمئن شوید، پیشنهاد میکنیم مقالات تخصصی ما را در زمینه امنیت ارزهای دیجیتال و راهکارهای ارزیابی ریسک کیف پول را مطالعه کنید.
خیر؛ تایپو اسکواتینگ یکی از تکنیکهای خاص برای اجرای حملات فیشینگ است. در تایپو اسکواتینگ، مهاجم از خطای تایپی آدرس اینترنتی سوءاستفاده میکند، درحالیکه فیشینگ مفهوم گستردهتری شامل ایمیلهای جعلی، پیامکها و مهندسی اجتماعی است.
خیر؛ پروتکل HTTPS فقط نشان میدهد ارتباط شما با آن دامنه رمزنگاری شده است. کلاهبرداران به راحتی برای دامنههای جعلی خود گواهی SSL و HTTPS رایگان دریافت میکنند؛ بنابراین وجود HTTPS هرگز به معنای واقعی یا معتبر بودن سایت نیست.
خیر؛ صرف ورود به یک صفحه اینترنتی (بدون دانلود فایل، بدون وارد کردن Seed Phrase و بدون اتصال ولت یا امضای تراکنش) باعث هک شدن ولت نمیشود. کافی است بلافاصله صفحه را ببندید و حافظه کش مرورگر را پاک کنید.
بله؛ وارد کردن عبارت بازیابی (Seed Phrase) به معنای دادن کنترل ۱۰۰٪ کیف پول به هکر است. در این حالت کیف پول شما فوراً سوخته محسوب میشود و باید سریعاً داراییهای باقیمانده را به یک ولت جدید منتقل کنید.
با بررسی حرفبهحرف آدرس بار مرورگر، چک کردن پسوند دامنه، عدم وجود کلمات اضافه نظیر login یا support در متن آدرس، و مطابقت دادن لینک با شبکههای اجتماعی رسمی یا مرجع CoinMarketCap.
در Cybersquatting، فرد دامنهای مرتبط با یک برند را میخرد تا بعداً آن را با قیمت بالا به همان برند بفروشد؛ اما در Typosquatting، هدف مستقیم مهاجم، سوءاستفاده از خطای تایپی کاربر برای کلاهبرداری، سرقت اطلاعات یا توزیع بدافزار است.
فرصت هیچ یادگیری را از دست ندهید! به ترتیب بخوانید:
شاید دوست داشته باشید بخوانید:
دیدگاه خود را با ما در میان بگذارید.
دیدگاههای شما| ۰ دیدگاه
هنوز دیدگاهی تأیید نشده است؛ شما میتوانید اولین دیدگاه را ثبت کنید.