تاریخ انتشار: آخرین بهروزرسانی:
آیا کیف پول سختافزاری قابل هک است؟ روشهای سرقت دارایی کاربران
در جواب سوال آیا کیف پول سختافزاری قابل هک است؟ باید بگوییم که بله؛ کیف پول سختافزاری نسبت به کیف پول گرم سطح امنیت بسیار بالاتری دارد، اما به هیچ وجه «غیرقابل هک» نیست و در شرایط خاص میتواند آسیبپذیر باشد. هک مستقیم خود دستگاه تنها یکی از سناریوهای نادر است؛ در واقعیت، بخش قابل توجهی از سرقتهای ارز دیجیتال نه با شکستن کدهای فیزیکی ولت، بلکه از طریق فیشینگ، سرقت عبارت بازیابی (Seed Phrase)، بدافزارها، مهندسی اجتماعی یا فریب کاربر هنگام امضای تراکنش اتفاق میافتد.
یادتان باشد تمام داراییهای کریپتویی شما روی بلاکچین ذخیره شدهاند، نه داخل این بدنه پلاستیکی یا فلزی. کیف پول سختافزاری عمدتاً وظیفه محافظت از کلیدهای خصوصی (Private Keys) و امضای امن تراکنشها در یک محیط ایزوله و بدون اتصال مستقیم به اینترنت را برعهده دارد؛ بنابراین وقتی مهاجم بتواند با ترفندهای روانشناختی یا برنامههای آلوده، خود کاربر را دور بزند یا Seed Phrase را از او بگیرد، عملاً نیازی به هک کردن خود کیف پول نخواهد داشت!
هکرها چگونه به اطلاعات کاربران کیف پول سختافزاری دسترسی پیدا میکنند؟
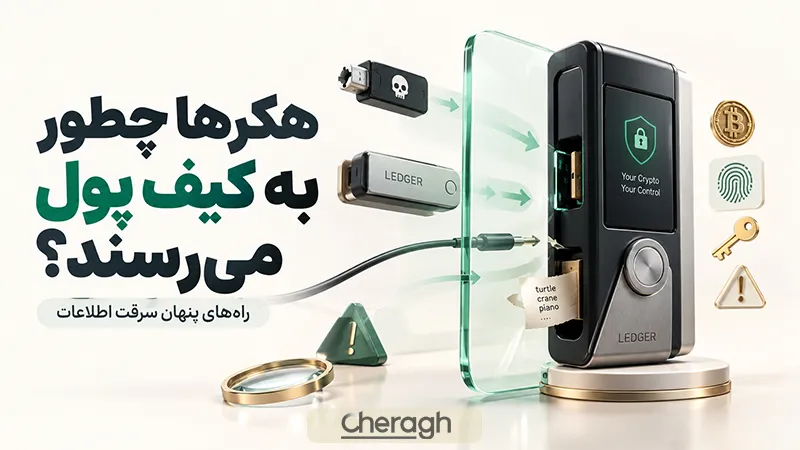
اگر هکرها نمیتوانند انکریپشن چیپست کیف پول شما را بشکنند، چطور داراییتان را جارو میکنند؟ پاسخ ساده است؛ آنها قویترین لایه امنیتی، یعنی خود شما را دور میزنند! در ادامه دو روش اصلی که مهاجمان برای سرقت اطلاعات و دارایی کاربران کیف پول سرد استفاده میکنند را بررسی میکنیم.
فیشینگ، بدافزارها و مهندسی اجتماعی
فیشینگ رایجترین و مرگبارترین Threat Vector برای کاربران ولتهای سختافزاری است. هکرها با ارسال ایمیلهای جعلی، پیامکهای اضطراری یا ایجاد وبسایتها و اپلیکیشنهای تقلبی (مثلاً نسخه فیک Ledger Live)، کاربر را دچار ترس میکنند. پیامهایی نظیر «کیف پول شما مسدود شده، برای تأیید هویت عبارت بازیابی را وارد کنید» دقیقاً روی روان معاملهگر دست میگذارند.
گاهی مهاجمان در قالب پشتیبانی فنی در تلگرام، واتساپ یا دیسکورد، خود را متخصص جا میزنند و با ترفندهای مهندسی اجتماعی، کاربر را متقاعد میکنند که Recovery Phrase یا PIN خود را روی مرورگر تایپ کند. بدافزارها و کیلاگرها (Keyloggers) نیز روی سیستمهای آلوده کمین کردهاند؛ اگر کاربر عبارت بازیابی را در کامپیوتر تایپ یا نوت کند، بدافزار بلافاصله آن را سرقت میکند.
قانون طلایی Trezor و Ledger را همواره یادتان باشد؛ هیچ پشتیبانی معتبری هرگز از شما Seed Phrase نمیخواهد و کیف پول سختافزاری در برابر کلاهبرداریهایی که خارج از دستگاه رخ میدهد، مصون نیست.
DAppهای مخرب و امضای تراکنشهای نابینا (Blind Signing)
کیف پول سختافزاری کلید خصوصی را لو نمیدهد، اما اگر شما با دست خودتان مجوز یک تراکنش مخرب را صادر کنید، کاری از دست دستگاه ساخته نیست! وقتی ولت خود را به یک DApp یا قرارداد هوشمند مشکوک متصل میکنید، ممکن است با یک درخواست Token Approval نامحدود روبهرو شوید.
در حملات امضای نابینا (Blind Signing)، کامپیوتر شما آلوده است و آنچه روی مانیتور سیستم میبینید (مثلاً خرید یک NFT ساده) با آنچه واقعاً در حال امضا شدن روی بلاکچین است (انتقال تمام تترهای حساب) تفاوت دارد؛ بههمیندلیل بررسی دقیق آدرس مقصد، نوع شبکه و جزییات تراکنش روی نمایشگر کوچک خود کیف پول سختافزاری حیاتی است؛ زیرا اطلاعات نمایش دادهشده روی سیستم قابلیت دستکاری توسط بدافزار را دارد، اما صفحه نمایش ولت سرد قابل هک از طریق وب نیست.
آیا خود دستگاه و سختافزار هم آسیبپذیر میشود؟
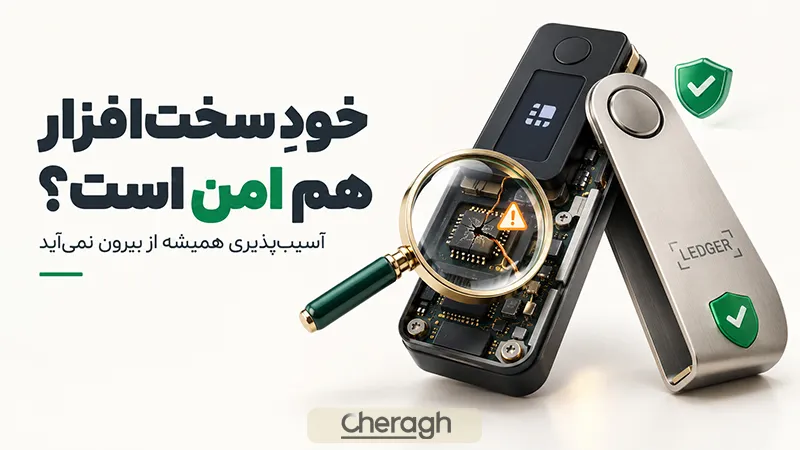
جدای از خطاهای انسانی، خود کیف پول سختافزاری هم یک سیستم کامپیوتری کوچک است و رویای «امنیت مطلق» در دنیای سختافزار وجود ندارد. مهندسان امنیت بارها ثابت کردهاند که لایه سختافزاری و نرمافزار پایه دستگاه (Firmware) نیز تهدیدات متعددی دارند.
آسیبپذیری Firmware و حملات Side-Channel
فیرمور (Firmware) همان سیستمعامل کوچک کیف پول است که رفتارهای دستگاه را مدیریت میکند. اگر فیرمور باگ داشته باشد یا نسخه دستکاریشده روی ولت نصب شود، امنیت کلیدهای خصوصی به خطر میافتد. حتی خود Trezor نیز در گاهنامههای امنیتی خود فهرستی از آسیبپذیریهای کشفکننده باگهای Firmware را منتشر میکند که نشان میدهد باگ نرمافزاری حقیقتِ دنیای دیجیتال است.
از طرفی، حملات کانال جانبی (Side-Channel) و تزریق خطا (Fault Injection) نیازمند دسترسی فیزیکی مهاجم به دستگاه هستند. هکرها با تحلیل تغییرات ولتاژ، تشعشعات الکترومغناطیسی یا استخراج اطلاعات از حافظه SRAM در لحظه پردازش، سعی میکنند دادههای حساس را بیرون بکشند.
اینجاست که اهمیت بهروزرسانی مداوم فیرمور مشخص میشود؛ برای اینکه در دام باگهای جدید یا روشهای هک پیشرفته نیفتید، باید آموزشهای امنیتی، تحلیلهای بازار و اخبار کریپتو را از مراجع معتبر دنبال کنید. برای بهروز ماندن در آموزشهای تخصصی و وبینارهای بازار میتوانید به سایت چراغ سر بزنید و دانش امنیتی خود را آپدیت نگه دارید.
حملات تراشه و خطرات زنجیره تأمین (Supply Chain)
تراشههای امنیتی موسوم به Secure Element (SE) وظیفه محافظت از Seed Phrase را بر عهده دارند، اما حتی این چیپستها نیز مصون از آسیبپذیری نیستند. یک مثال واقعی و ملموس در سالهای اخیر، گزارشهای امنیتی مرتبط با برخی تراشههای متنباز و تجاری مانند TROPIC01 بود؛ پژوهشگران نشان دادند که تحت مدلهای تهدید فیزیکی خاص، امکان اجرای کد ناخواسته و نفوذ به لایههایی از تراشه وجود دارد (اگرچه این به معنی فروپاشی کامل معماری ولت نبود، اما ادعای نفوذناپذیری را رد کرد).
از سوی دیگر، «حمله زنجیره تأمین» زمانی رخ میدهد که دستگاه را از فروشگاههای نامعتبر یا واسطهها میخرید. در این سناریو، مهاجم قبل از رسیدن ولت به دست شما، سختافزار را باز کرده، فیرمور دستکاریشده نصب میکند یا یک Seed Phrase از پیش چاپشده داخل جعبه میگذارد! اگر دستگاهی از قبل پیکربندی شده بود، هرگز نباید ریالی در آن واریز کنید.
نمونههای واقعی از حملات و آسیبپذیریها
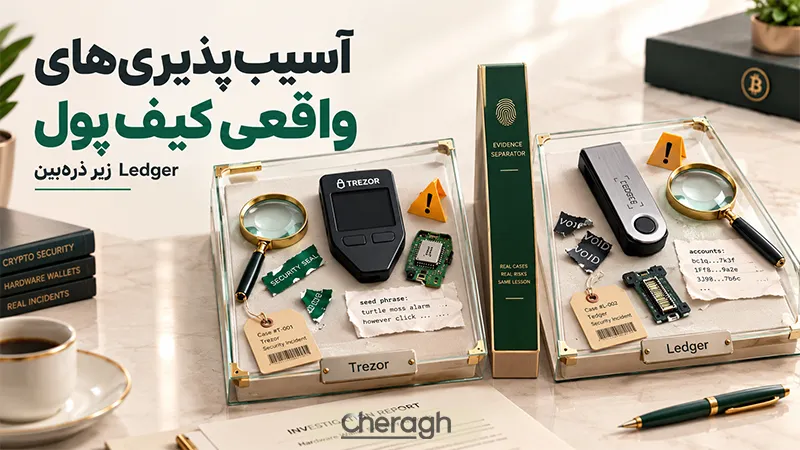
برای درک بهتر خطرات، بررسی دو نمونه واقعی از نحوه سرقت دارایی کاربران بسیار راهگشاست:
- فیشینگ کمپینهای Trezor و Ledger:
در سالهای اخیر، موج گستردهای از ایمیلهای فیشینگ با لایوت رسمی سازندگان ولت ارسال شد. هکرها با ادعای «نشت اطلاعات و لزوم آپدیت اضطراری»، کاربران را به وبسایتهای جعلی هدایت کردند. قربانیانی که Seed Phrase خود را در مرورگر وارد کردند، ظرف چند دقیقه تمام داراییشان را از دست دادند؛ بدون اینکه دستگاه سختافزاری آنها هیچ آسیبی دیده باشد.
- آسیبپذیری فیزیکی و استخراج کلید:
پژوهشگران امنیتی در پروژههای آزمایشگاهی نشان دادند که با دسترسی فیزیکی به برخی مدلهای فاقد Secure Element یا دارای فیرمور قدیمی، میتوان از طریق نوسان ولتاژ (Glitch Attack) و استخراج حافظه RAM، کلید خصوصی را بازخوانی کرد.
این دو نمونه بهوضوح تفاوت بین «ضعف سختافزار» و «خطای انسانی» را نشان میدهند و ثابت میکنند هک همیشه از طریق سیستم اتفاق نمیافتد.
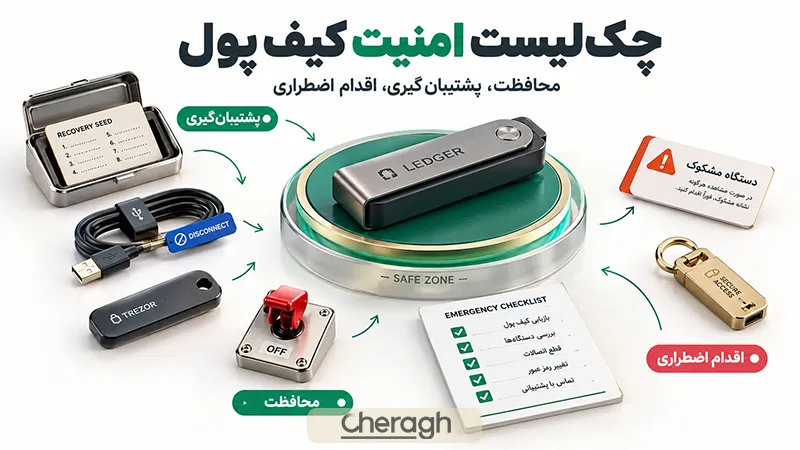
چکلیست عملیاتی محافظت از دارایی و اقدامات اضطراری
اگر میخواهید احتمال سرقت داراییهایتان را تقریباً به صفر برسانید، رعایت این اصول حیاتی و عمل به دستورالعملهای اضطراری الزامی است.
اصول طلایی نگهداری Seed Phrase و راهاندازی امن
عبارت بازیابی (Seed Phrase) کلید اصلی تمام داراییهای شماست. برای حفاظت از آن این قوانین را حفظ کنید:
- ذخیرهسازی کاملاً آفلاین:
هرگز از عبارت بازیابی عکس نگیرید، آن را در یادداشتهای موبایل، فایلهای ورد یا فضاهای ابری (Cloud) ذخیره نکنید. Seed Phrase فقط باید روی کاغذ یا صفحات فلزی مقاوم نگهداری شود.
- راهاندازی توسط خودتان:
دستگاه را فقط از منابع معتبر تهیه کنید. هنگام روشن کردن برای اولین بار، مطمئن شوید عبارت بازیابی توسط خود دستگاه تولید میشود. اگر داخل جعبه کاغذی با کلمات از قبل نوشتهشده دیدید، دستگاه دستکاری شده است.
- تأیید تراکنش از روی نمایشگر ولت:
هنگام انتقال ارز، همیشه آدرس مقصد و مقدار را با صفحه نمایش کوچک کیف پول سختافزاری تطبیق دهید، نه فقط مانیتور کامپیوتر.
رعایت این چکلیست پایه، جلوی ۹۹ درصد تهدیدات سایبری و خطاهای رایج کاربران را میگیرد؛ اما اگر به هر دلیلی این خطوط دفاعی رخنه خورد، باید سریعاً پروتکل اضطراری را اجرا کنید.
اقدامات اضطراری؛ اگر احساس کردیم هک شدهایم چه کنیم؟
اگر به هر دلیلی شک کردید که Seed Phrase لو رفته یا به یک DApp مخرب متصل شدهاید، زمان طلایی را از دست ندهید:
- قطع سریع اتصال:
بلافاصله دسترسی دستگاه به کامپیوتر یا موبایل را قطع کنید و تعامل با سایت مشکوک را متوقف سازید.
- انتقال سریع دارایی به ولت جدید:
اگر به دستگاه دسترسی دارید و دارایی هنوز جابهجا نشده، بلافاصله یک کیف پول جدید (حتی نرمافزاری امن در لحظه) بسازید و تمام موجودی را به آدرس جدید منتقل کنید.
- لغو دسترسیها (Revoke Permissions):
اگر مشکل از امضای تراکنش مخرب یا Token Approval بوده، با ابزارهایی مثل Revoke.cash دسترسی قراردادهای هوشمند مشکوک به کیف پولتان را ابطال کنید.
سرعت عمل در شرایط بحرانی، تنها مرز بین حفظ دارایی و از دست رفتن کامل آن است؛ بنابراین همیشه یک کیف پول جایگزین آماده داشته باشید تا در صورت بروز هرگونه نشانه مشکوک، بدون معطلی عملیات نجات دارایی را کلید بزنید.
جمعبندی
واقعیت این است که کیف پول سختافزاری همچنان امنترین ابزار برای نگهداری داراییهای دیجیتال است، اما امنیت آن زمانی معنا پیدا میکند که کاربر هم درایو دفاعی خود را فعال نگه دارد. همانطور که مرور شد، بزرگترین تهدید نه شکستن قفل فیزیکی ولت، بلکه غفلت در حفظ عبارت بازیابی و امضای تراکنشهای ناشناخته است.

فرصت هیچ یادگیری را از دست ندهید! به ترتیب بخوانید:
شاید دوست داشته باشید بخوانید:
آخریـن بررسی شدههای بازار سرمایه
دیدگاه خود را با ما در میان بگذارید.
دیدگاههای شما| ۰ دیدگاه
هنوز دیدگاهی تأیید نشده است؛ شما میتوانید اولین دیدگاه را ثبت کنید.